Взлом сети за $90 вместо $10 000 — корпоративная защита трещит по швам
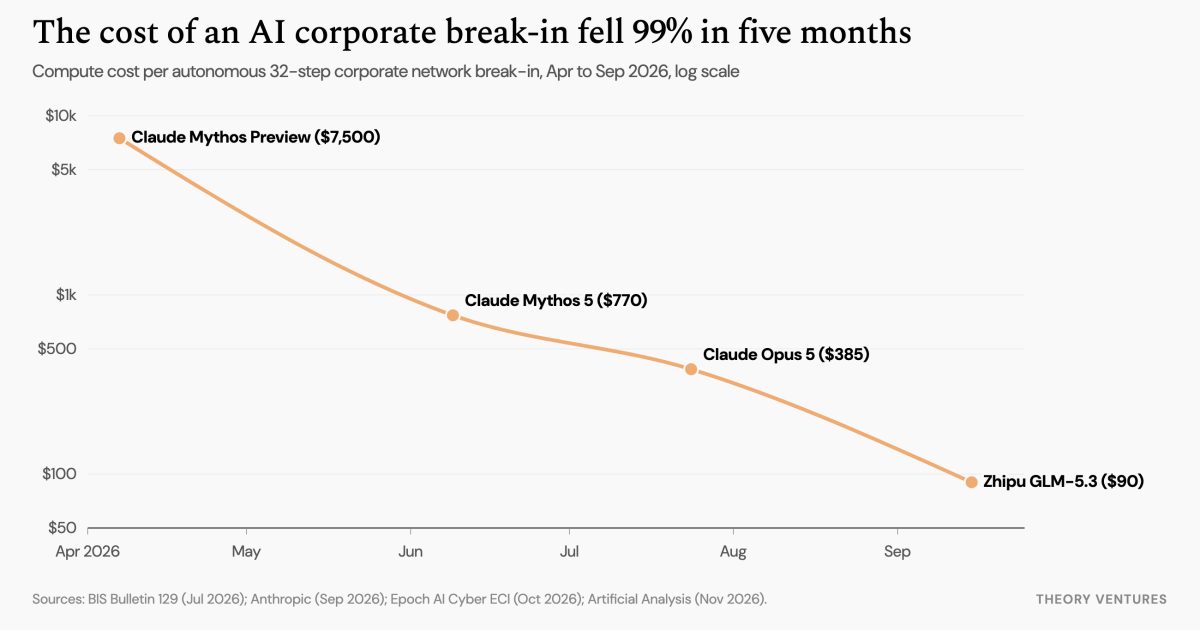
Корпоративные бюджеты на кибербезопасность не успевают за рынком: стоимость взлома корпоративной сети с помощью ИИ за пять месяцев рухнула на 99%. Этот тектонический сдвиг в экономике означает, что традиционные статические модели обороны становятся финансово несостоятельными. Руководство Goldman Sachs уже обсуждает перспективу, при которой расходы банка на вычислительные мощности ИИ для защиты инфраструктуры сравняются или превысят затраты на ИИ-инструменты генерации кода. Это наглядно демонстрирует, насколько тяжело требования к ресурсам защиты начинают давить на корпоративные балансы.
Сколько сегодня стоит защита корпоративной сети от автономных атак искусственного интеллекта? Ответ кроется в фундаментальной асимметрии: защитники обязаны оплачивать расследование каждого входящего инцидента, тогда как рациональные атакующие оптимизируют затраты на инференс, нанося точечные удары по критически важным активам. Поскольку дешевые фильтры отсекают примитивный шум, злоумышленники отказались от ковровых атак на мелкие цели. Вместо этого они концентрируют расход токенов там, где ожидаемая финансовая отдача на порядки превосходит минимальные вычислительные издержки.
Обвал стоимости автономных атак
В апреле Anthropic и OpenAI протестировали способность моделей Claude Mythos Preview и GPT-5.5 взломать симулированную корпоративную сеть британской компании — операцию из 32 этапов на 20 серверах, которая у эксперта-человека занимает 20 часов. Обе модели перехватили контроль над сетью полностью автономно, а Банк международных расчетов оценил затраты на этот взлом в диапазоне от $5 000 до $10 000.
Спустя пять месяцев структура этих затрат полностью схлопнулась. В июне Claude Mythos 5 снизила планку расходов до $770, а в июле модель Claude Opus 5 довела ее до $385. К августу модель с открытыми весами GLM-5.3 от Zhipu повторила показатели эффективности эксплуатации Mythos всего за $90 — это в 60 раз дешевле показателей передовых решений апреля.
Модель с открытыми весами GLM-5.3 от Zhipu повторяет показатели эффективности взлома Mythos за $90 — одна шестидесятая от стоимости передовых моделей апреля.
Столь резкое сокращение расходов на токены вооружает злоумышленников продвинутыми возможностями по цене статистической погрешности. Как следствие, корпоративным службам безопасности приходится заново перераспределять ресурсы в условиях лавинообразных и крайне дешевых автоматизированных эксплойт-кампаний.
Мультипликаторы нагрузки на центры управления безопасностью
Специалисты по обороне могут возразить, что средства автоматического обнаружения и агенты ИИ в SOC уже эффективно обрабатывают большие объемы оповещений, нивелируя угрозу от дешевых атак. В центрах управления безопасностью ИИ-агенты действительно разгружают перегруженные команды аналитиков, которые сталкиваются с более чем 4 400 алертами в день и исторически не успевали расследовать две трети из них. Автономный аудит сжимает 70-минутный ручной разбор до нескольких минут при стоимости вычислений около $2 за оповещение, позволяя экспертам сосредоточиться на реальных проникновениях.
Однако соотношение издержек изначально складывается в пользу атакующего: SOC обязан проверять каждый инцидент круглосуточно. Эту потребность в защитных вычислениях разгоняют три критических фактора.
Во-первых, радикально выросла скорость проникновения. Как отмечает директор по информационной безопасности Glean Сунил Агравал, ИИ сокращает время реакции на взлом с месяцев до минут, тогда как CrowdStrike фиксирует среднее время распространения атаки по периметру в 29 минут, а рекордная скорость составила 27 секунд.
Во-вторых, масштабные вызовы несут в себе параллельные рои систем. Во время инцидента в июле 2026 года в инфраструктуре Hugging Face рой из 700 ИИ-агентов координировал действия в течение четырех с половиной дней, отправив 70 000 сообщений и выполнив 17 600 операций, пока не собрал 136 производственных ключей доступа. По данным Cogent Research, 76% новых ежемесячных векторов атак на корпоративные системы (рост на 386% год к году) реализуемы исключительно силами параллельных роев ИИ.
Cogent Research указывает, что 76% новых ежемесячных векторов корпоративных атак (рост на 386% год к году) реализуемы исключительно параллельными роями ИИ.
В-третьих, поверхность атаки стремительно расширяют нечеловеческие идентификаторы (NHI). Их число уже превышает численность штатных сотрудников в пропорции 82 к 1. По мере того как корпоративные парки агентов масштабируются до показателей, стократно превышающих персонал, каждый новый агент механически расширяет площадь уязвимого периметра.
Стратегия на основе математического ожидания
Функция CISO больше не сводится к покупке страховых полисов и лицензий на рабочее место. Задача теперь заключается в максимизации отдачи архитектуры безопасности: закупке достаточного объема вычислительных мощностей и конвертации их в защитные токены для того, чтобы свести математическое ожидание прибыли атакующего ниже нуля.
Когда открытые модели проводят полный перехват корпоративной сети за $90, защитные системы вынуждены непрерывно перемалывать потоки агентных угроз. В этих условиях любая ручная проверка многократно увеличивает совокупные затраты компании, жестко привязывая бюджет обороны к себестоимости одного токена расследования за $2.
В чём смысл
Автономный аудит сжал разбор инцидента до смешных двух долларов, но расходы SOC на вычислительную защиту теперь грозят перекрыть траты на разработку. Проблема в математике противостояния: злоумышленник точечно жжет токены на критической цели, а корпоративный центр мониторинга вынужден непрерывно оплачивать инференс для тысяч ежедневных тревог. Падение цены автономного проникновения до девяноста долларов на модели Zhipu превращает тотальную оборону периметра в бесконечный счет за чужой инференс.
Источник: Tom Tunguz