Браузерные агенты обходят отсутствие API в корпоративном софте
В то время как разработчики ПО создают системы без программного доступа, количество запросов от браузерных агентов выросло в 4,7 раза только за сентябрь, согласно данным компании DataDome. Бизнес-процессы останавливаются, когда автономные инструменты сталкиваются с интерфейсами, у которых отсутствуют традиционные эндпоинты. Запуск headless-браузеров для обхода этих архитектурных пробелов создает серьезную операционную нагрузку, вынуждая инженерные команды нести огромные инфраструктурные затраты на вычисления, ресурсоемкий рендеринг DOM и поддержку хрупких скриптов автоматизации.
Приложения, созданные для навигации человеком, создают операционные барьеры. Запрос целевых страниц с помощью curl выдает сырой HTML до рендеринга JavaScript, из-за чего агенты не могут кликать по элементам или выполнять задачи. Опора на графические интерфейсы вместо чистых API заставляет команды жертвовать надежностью и скоростью ради универсального покрытия, что многократно увеличивает расход токенов и время выполнения, поскольку модели анализируют визуальные макеты, а не структурированные JSON-потоки.
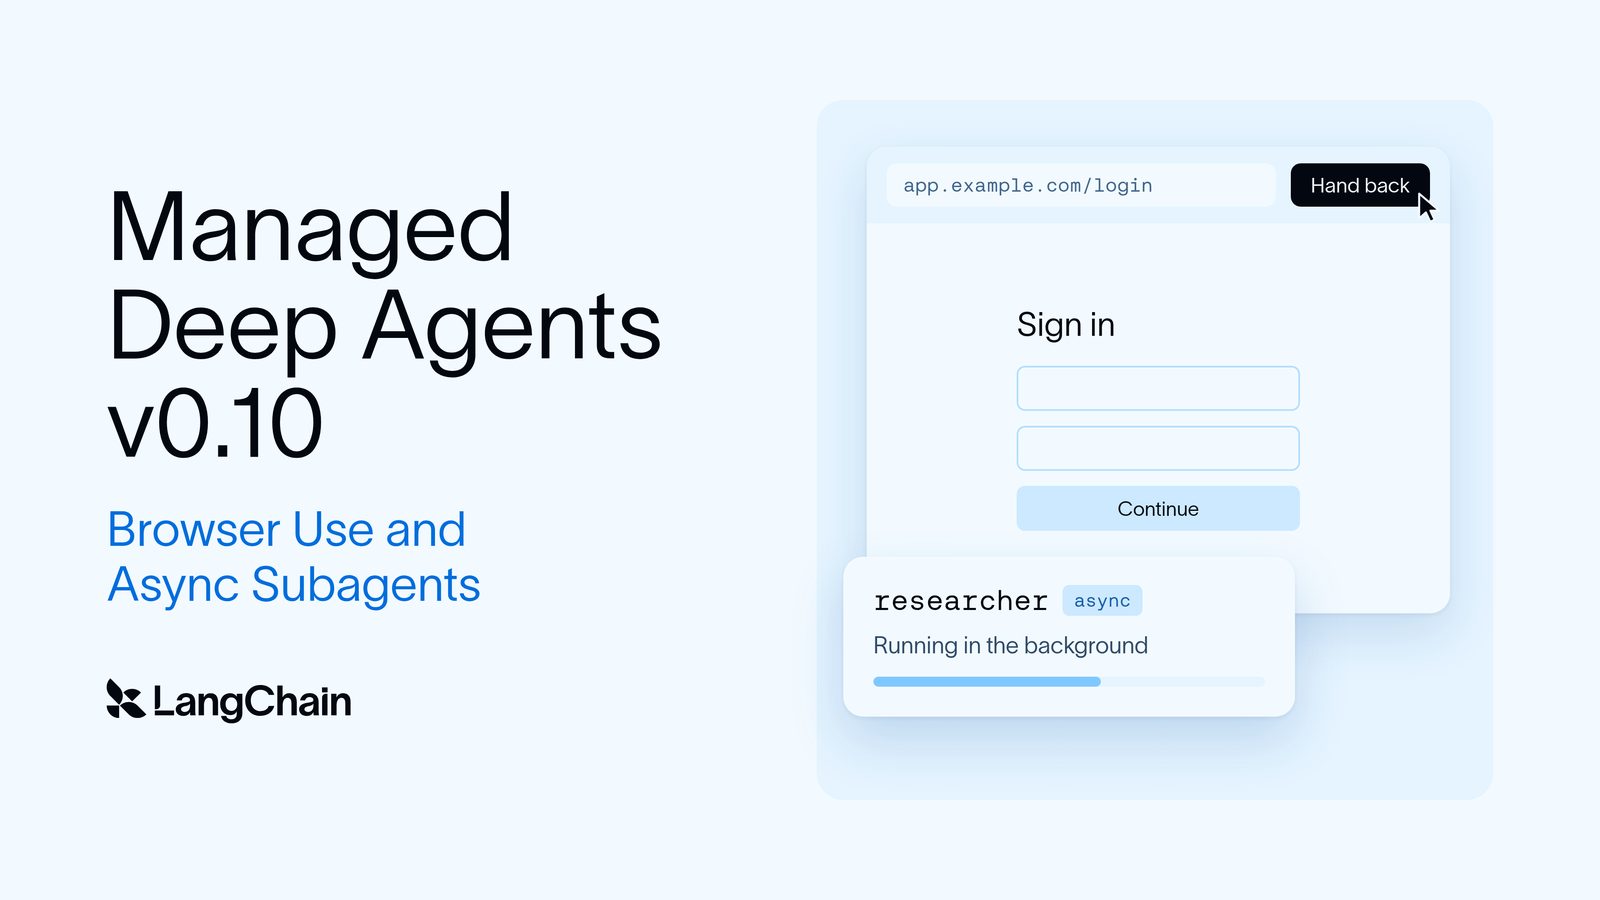
Сегодня вышел Managed Deep Agents v0.10, в котором появились функции использования браузера и асинхронные субагенты для устранения этого архитектурного пробела.
Песочницы выполнения и изолированные сеансы
Managed Deep Agents запускает браузер в собственной песочнице LangSmith и автоматически добавляет браузерные инструменты для агента. По умолчанию каждый диалог получает собственный браузер, который используется повторно между обращениями и запускается без куки или авторизаций из других потоков, что снижает дрейф состояния в распределенных унаследованных средах.
При уровне изоляции, равном учетной записи пользователя, каждый авторизованный сотрудник получает один браузер, чьи данные входа сохраняются во всех его диалогах, поэтому агент просит войти на сайт только один раз.
Агент вместо этого передает окно вам, поэтому ваш пароль никогда не попадает в сообщения или трейсы модели.
Аутентификационные барьеры исторически блокировали автономные рабочие процессы. Агент вызывает browser_handoff с указанием причины и объясняет, почему ему нужен пользователь, гарантируя безопасность корпоративных учетных данных за пределами контекстного окна LLM и соблюдая строгие границы безопасности при обработке истечения сеансов.
Асинхронное делегирование
Ранее в Managed Deep Agents субагенты выполнялись последовательно, поэтому агент вызывал одного и ждал его ответа. Такая модель выполнения создавала узкие места во время долгоиграющих рабочих процессов, расходуя ценные вычислительные ресурсы в ожидании взаимодействия с интерфейсом.
В Managed Deep Agents v0.10 разработчики могут запускать субагенты асинхронно, добавив async в определение субагента. Каждый обслуживаемый агент также получает фоновую копию субагента общего назначения.
Асинхронный субагент разделяет песочницу агента и подхватывает файлы, которые агент уже записал. Отслеживание потоков времени выполнения гарантирует, что каждый поток содержит запись о месте своего запуска (например, ветка в Slack) и участниках, позволяя инженерным командам поддерживать прослеживаемость и управлять состоянием в распределенных унаследованных средах по мере масштабирования автономности headless-браузеров.
Почему это важно
Всплеск запросов от браузерных агентов в 4,7 раза за сентябрь показывает, как бизнес на самом деле обходит софт без программного доступа — через лобовой рендеринг чужих интерфейсов вместо готовых эндпоинтов. Командам приходится оплачивать хрупкие скрипты и тяжелые вычисления, пока модели вместо чистого JSON разбирают визуальную верстку страниц. Релиз Managed Deep Agents v0.10 переносит эту нагрузку в песочницы LangSmith и добавляет асинхронные субагенты, пытаясь срезать инфраструктурные издержки на бесконечное ожидание ответов браузера. Сможет ли асинхронный запуск субагентов в песочницах LangSmith снизить инфраструктурные счета за рендеринг DOM, если корпоративные сервисы так и не откроют прямые API?
Источник: LangChain Blog